Paket „24-h-Meldungen“
Für Unternehmen, die aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle bereits melden müssen, aber noch keinen Prozess dafür haben.
2.900 EUR
netto, einmalig
- Umsetzung
- 5 Arbeitstage ab Start, remote
- Umfang
- die gesamte Organisation, alle Produkte
- Zahlung
- 100 % im Voraus
- Verlängerung
- 1.990 EUR netto pro Jahr nach 12 Monaten
Leistungsumfang
- security.txt nach RFC 9116 und der Text einer CVD-Richtlinie (PL/EN/DE), live geprüft
- ein einseitiges Verfahren nach Art. 14: wer über „aktiv ausgenutzt“ entscheidet, wer die Frühwarnung in 24 h, die Schwachstellenmeldung in 72 h und den Abschlussbericht sendet; Rufbereitschaft, Eskalation und der Weg für schwerwiegende Sicherheitsvorfälle
- Vorlagen für die drei Meldungen auf der einheitlichen Meldeplattform (SRP) der ENISA
- Bereitschaft für die SRP: EU-Login-Konten mit MFA für die befugte Person und ihre Vertretungen sowie das für Sie zuständige, als Koordinator benannte CSIRT
- eine 60-minütige Übung „Die Meldung kommt nachts“ mit Ihrem Team
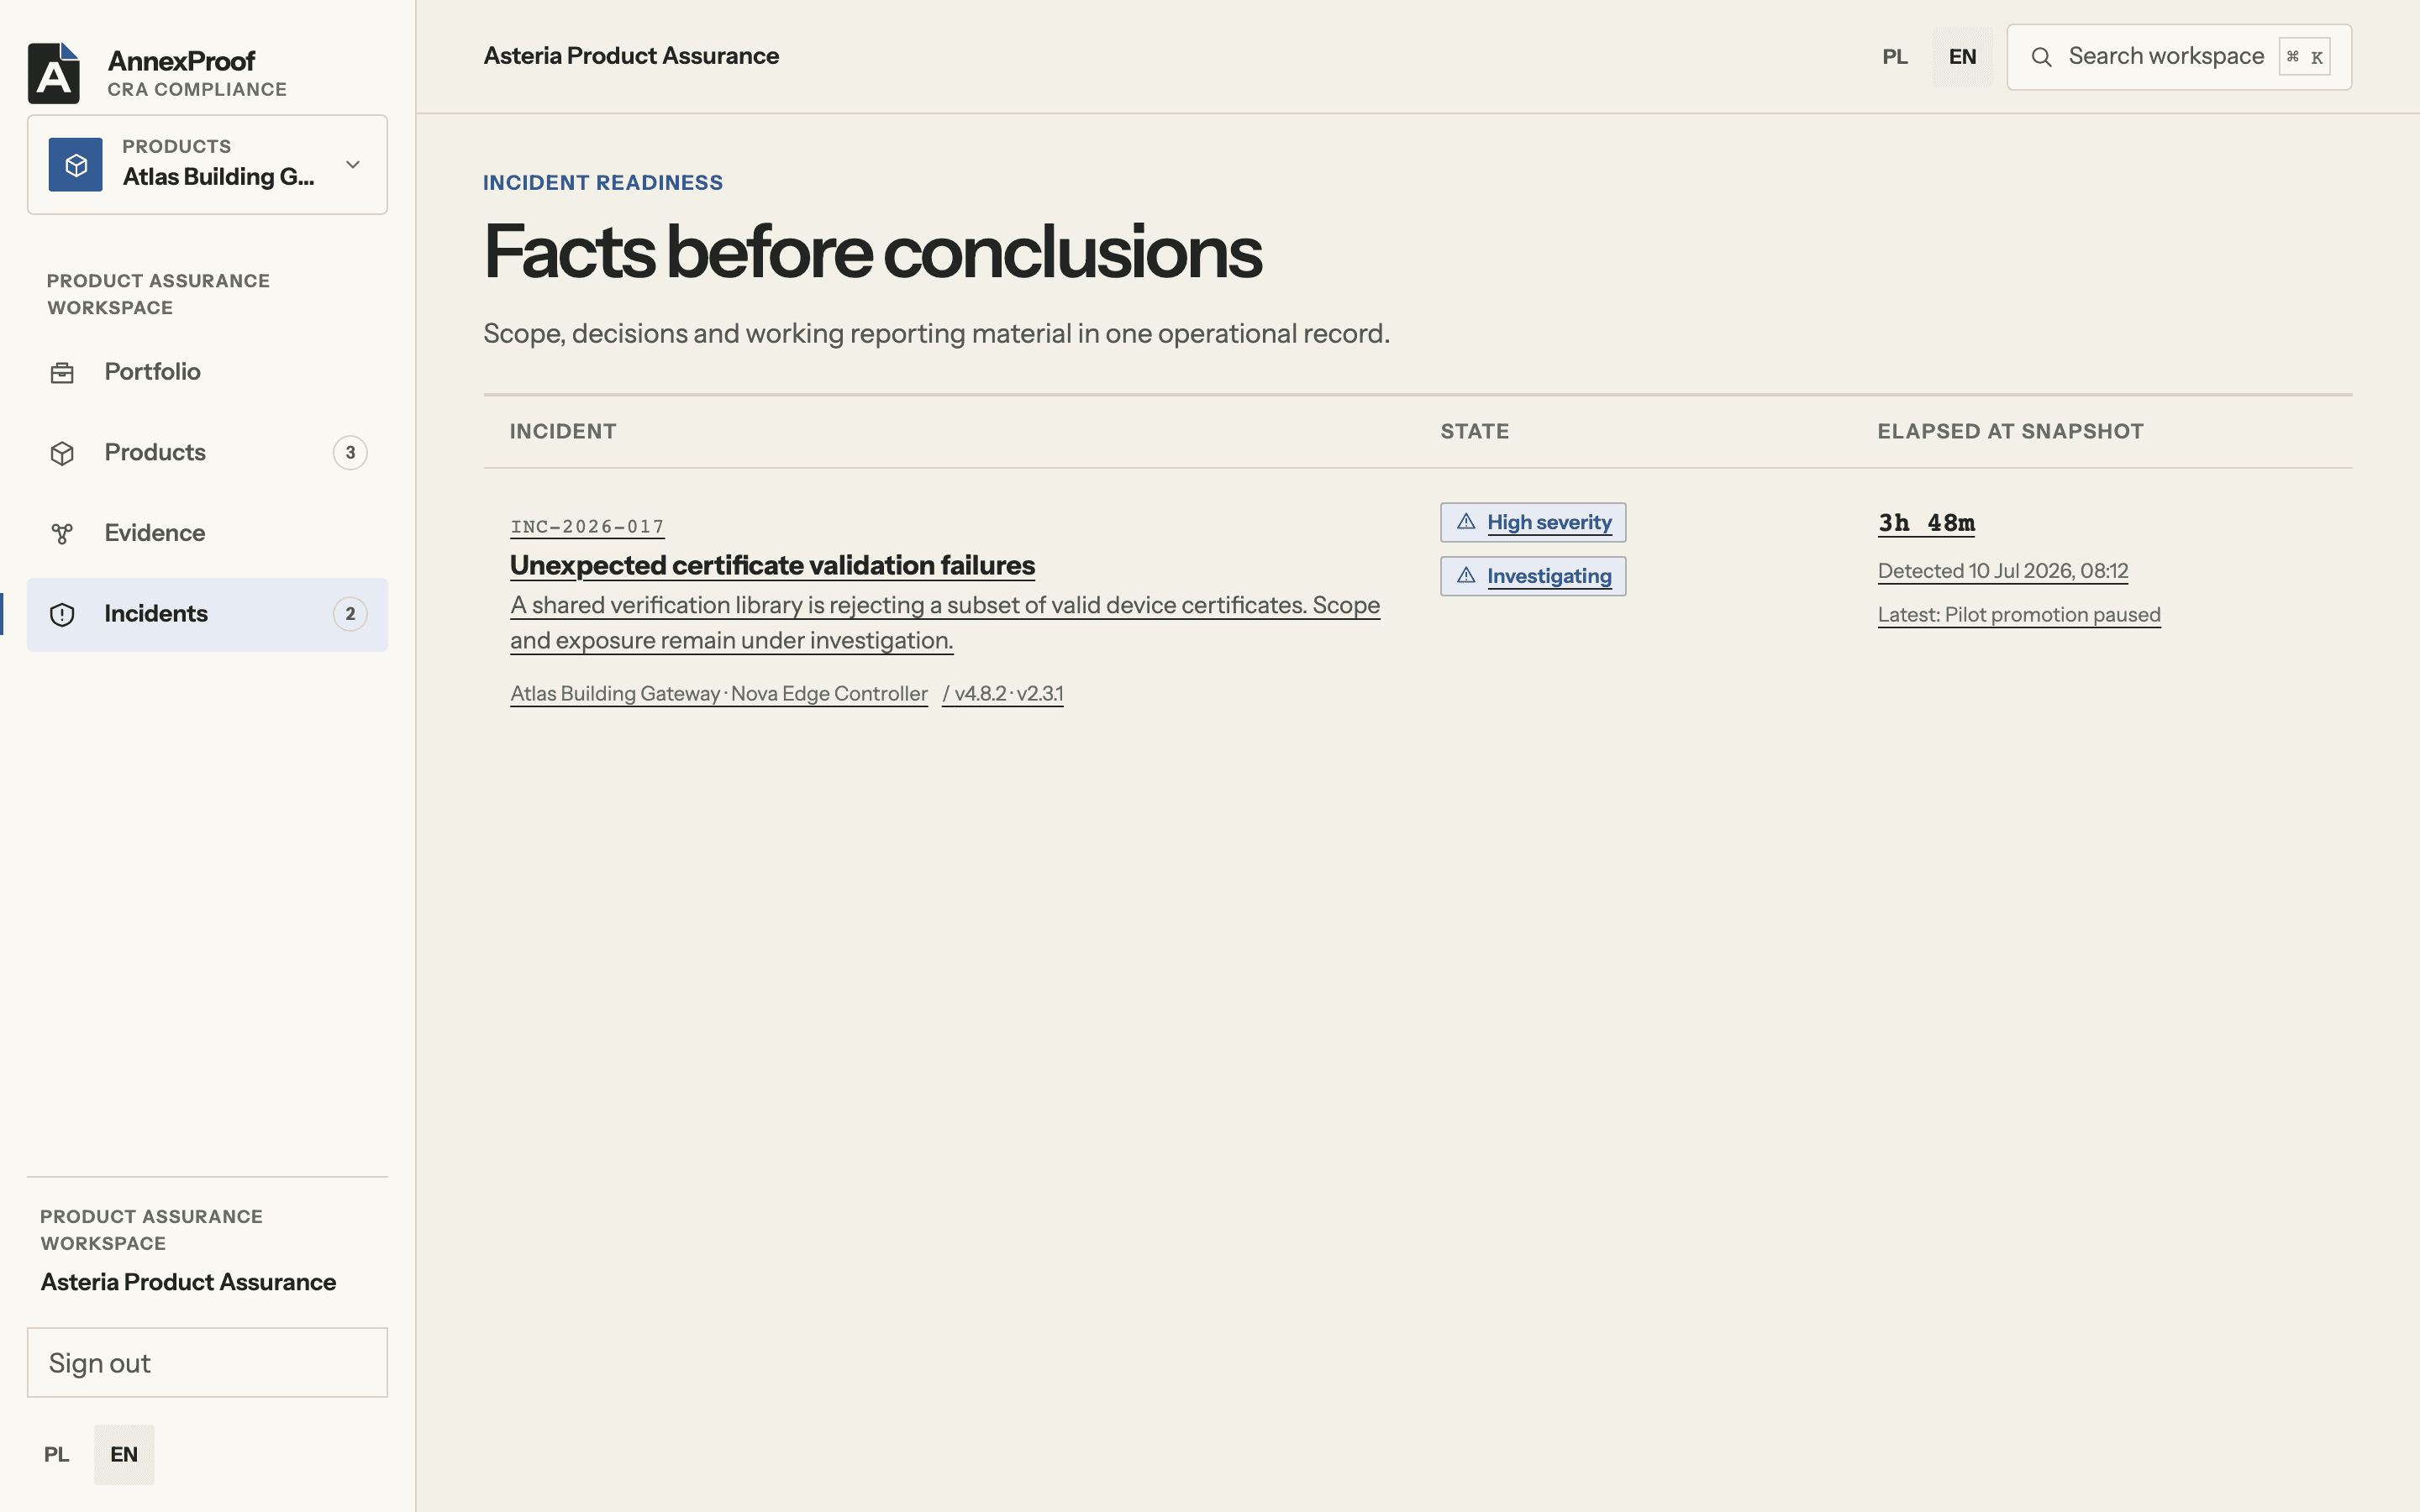
- 12 Monate Melde-Tarif von AnnexProof für die gesamte OrganisationFälle nach Art. 14 mit Uhren für gesetzliche und interne Fristen und Erinnerungen, Pakete für Frühwarnung, Schwachstellenmeldung und Abschlussbericht mit Feldern aus dem SRP-Glossar der ENISA und JSON-Export, SRP-Bereitschaftsregister, Brand Radar, CVD-Programm und -Postfach, Monitoring und Generator für security.txt; unbegrenzt viele Benutzer
Wird vollständig auf einen Sprint oder das Design-Partner-Programm angerechnet, wenn Sie diese innerhalb von 60 Tagen buchen.
Mit dem Paket starten